
اگر هنگام انتقال تتر آدرس مقصد را از تاریخچه تراکنشهای قبلی کپی میکنید، باید بدانید Address Poisoning چیست و چگونه میتواند باعث ارسال USDT به یک آدرس جعلی کیف پول شود. در این روش، مهاجم آدرسی شبیه آدرس واقعی میسازد و تلاش میکند آن را وارد تاریخچه تراکنشهای شما کند تا در انتقال بعدی، آدرس اشتباه را کپی کنید.
Address Poisoning یا آدرس پویزنینگ که با عنوان مسمومیت آدرس هم شناخته میشود، برخلاف بعضی حملات سایبری لزوما به هک کیف پول، سرقت عبارت بازیابی یا دسترسی به کلید خصوصی نیاز ندارد. مهاجم بیشتر روی یک اشتباه ساده انسانی حساب میکند: اینکه کاربر به آدرس موجود در Transaction History اعتماد کند و آن را بدون بررسی کامل برای انتقال بعدی کپی کند.
بررسی نکردن آدرس مقصد، شبکه انتقال و جزئیات تراکنش تنها به این حمله محدود نیست و بخشی از اشتباهات رایج در معامله تتر نیز از همین بیدقتیها هنگام ارسال و دریافت USDT ایجاد میشوند.
در ادامه بررسی میکنیم Address Poisoning چیست، حمله مسموم کردن آدرس چگونه انجام میشود، تراکنش صفر چه نقشی در آن دارد، چگونه یک آدرس جعلی را تشخیص دهیم و با چه روشهایی میتوان امنیت انتقال تتر را افزایش داد.
Address Poisoning چیست؟
Address Poisoning یا مسمومیت آدرس یکی از روشهای کلاهبرداری ارز دیجیتال است که در آن مهاجم تلاش میکند کاربر را فریب دهد تا دارایی خود را به آدرس کیف پول اشتباهی ارسال کند.
در حمله آدرس پویزنینگ، کلاهبردار معمولا آدرسی ایجاد میکند که بخشی از کاراکترهای آن، بهخصوص چند کاراکتر اول و آخر، به آدرسی که قبلا با آن تراکنش داشتهاید شباهت دارد. سپس تلاش میکند این آدرس جعلی کیف پول را وارد تاریخچه تراکنشهای شما کند.
مشکل زمانی ایجاد میشود که برای انتقال بعدی، بهجای دریافت دوباره آدرس معتبر از گیرنده، آدرس مقصد را از تراکنشهای قبلی کپی کنید. اگر فقط چند کاراکتر اول و آخر را بررسی کنید، ممکن است تفاوت آدرس واقعی و جعلی را متوجه نشوید.
نکته مهم این است که در حمله مسمومیت آدرس، مهاجم معمولا نیازی به دسترسی به کیف پول، عبارت بازیابی یا کلید خصوصی شما ندارد. هدف اصلی این است که خود کاربر آدرس اشتباه را انتخاب کند و تراکنش را با اختیار خودش تایید کند.
حمله مسموم کردن آدرس چگونه انجام میشود؟
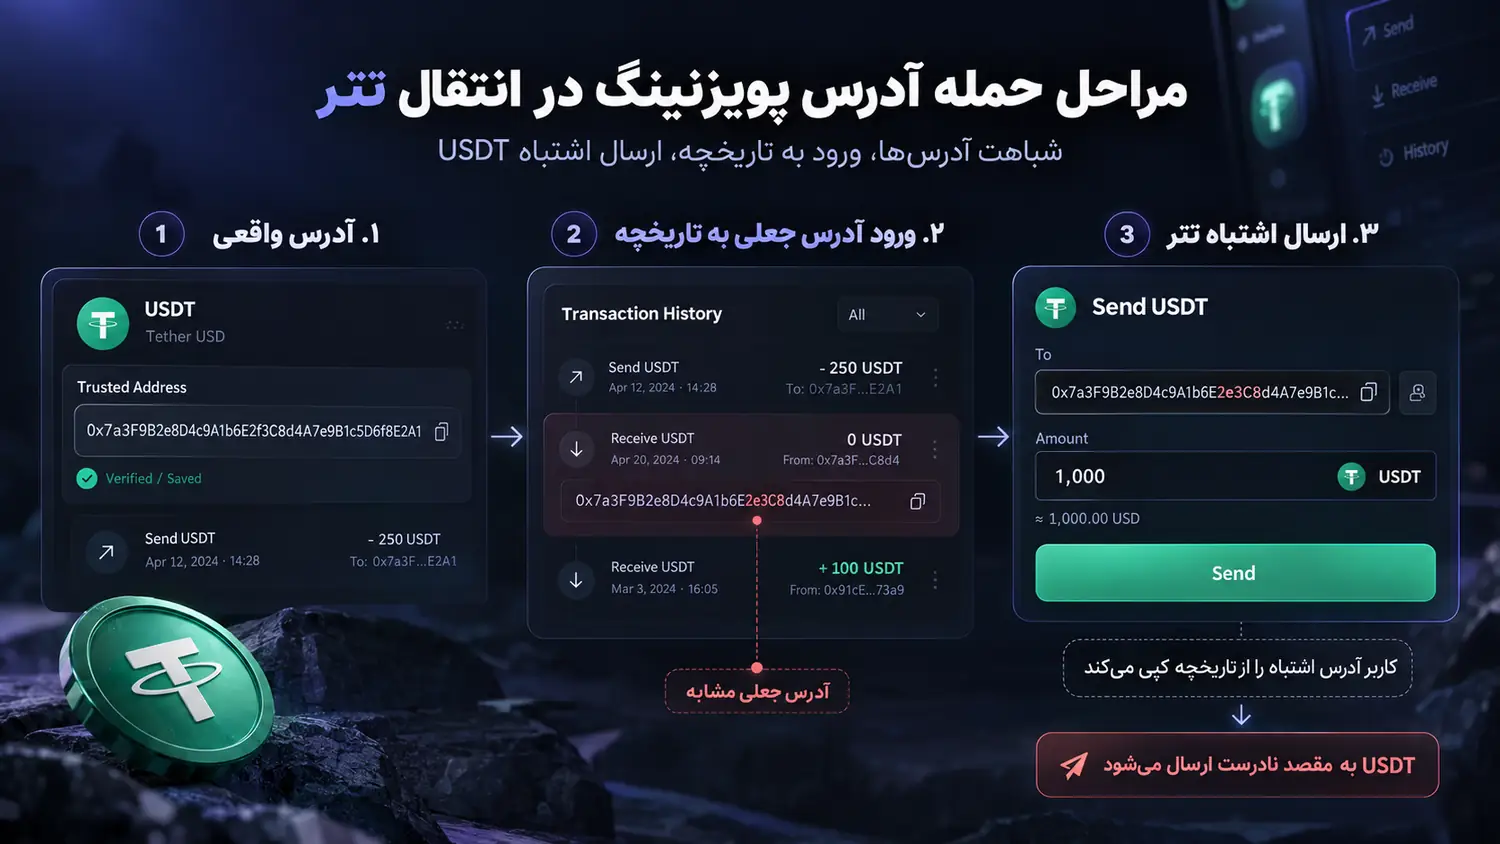
در حمله مسموم کردن آدرس، کلاهبردار تلاش میکند یک آدرس مشابه را در محلی قرار دهد که احتمال اشتباه گرفتن آن با آدرس واقعی بالا باشد. یکی از مهمترین این محلها تاریخچه تراکنشهای کیف پول است.
این حمله معمولا در دو مرحله اصلی انجام میشود.
ساخت آدرسی شبیه آدرس واقعی
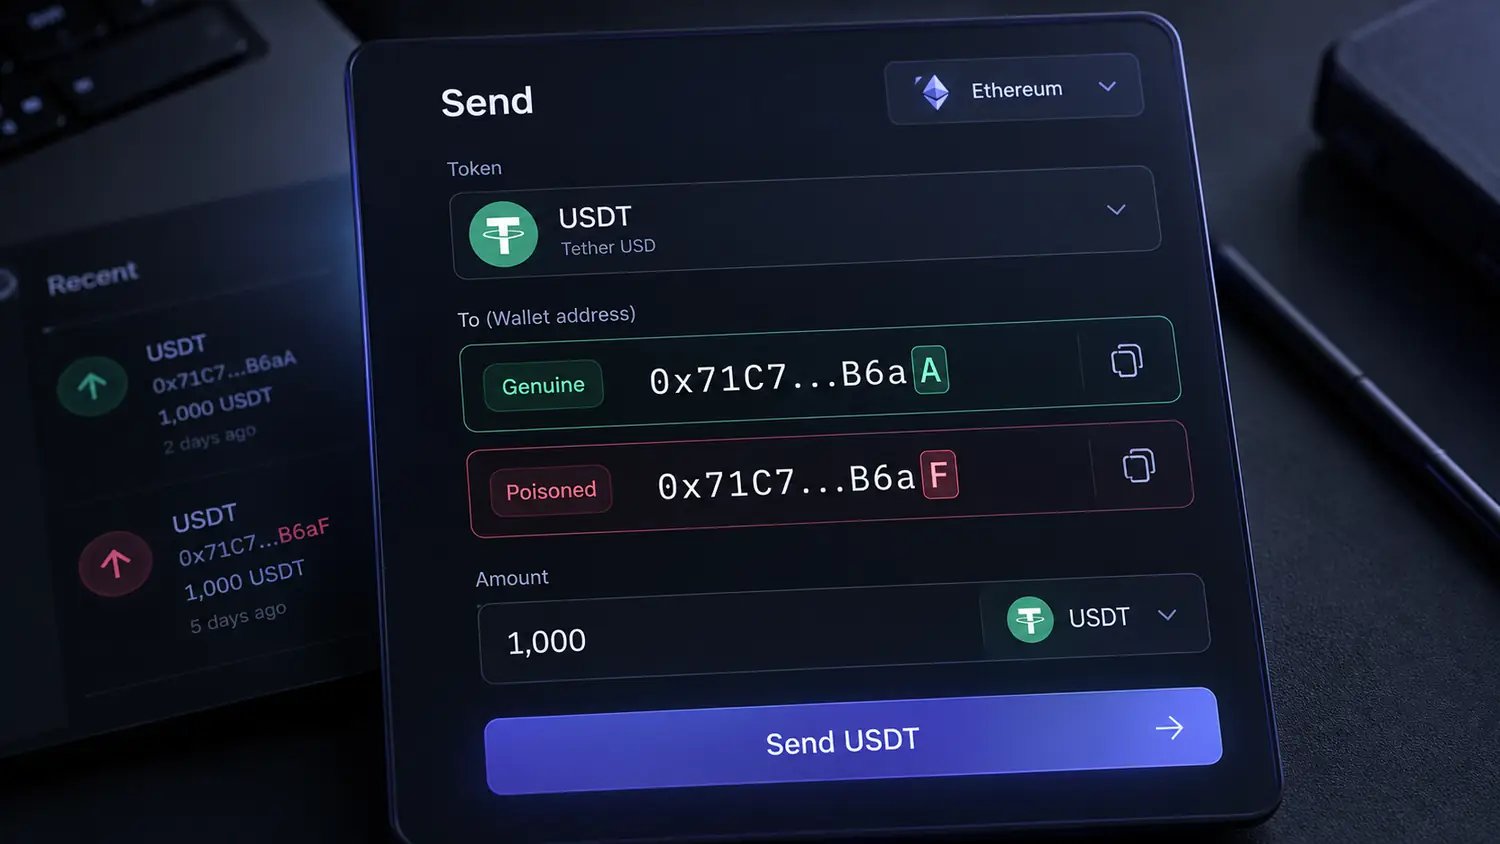
در مرحله اول، مهاجم یک آدرس کیف پول جدید ایجاد میکند و تلاش میکند بخشی از ظاهر آن شبیه آدرسی باشد که قبلا برای آن ارز دیجیتال ارسال کردهاید.
از آنجایی که آدرسهای بلاکچینی طولانی هستند، بسیاری از کاربران تمام کاراکترهای آدرس را بررسی نمیکنند. بعضی کیف پولها نیز آدرسها را بهصورت کوتاهشده نمایش میدهند؛ مثلا فقط چند کاراکتر اول و آخر مشخص است.
کلاهبردار از همین عادت استفاده میکند تا آدرس واقعی و آدرس جعلی در نگاه اول بسیار شبیه یکدیگر به نظر برسند. این شباهت ظاهری، پایه اصلی بسیاری از حملات Address Poisoning است.
واردکردن آدرس جعلی به تاریخچه تراکنشها
پس از ساخت آدرس مشابه، مهاجم تلاش میکند آن را وارد تاریخچه تراکنشهای حساب هدف کند. بسته به شبکه و روش حمله، این کار ممکن است با ارسال مقدار بسیار کمی ارز دیجیتال یا ایجاد یک Zero-value Transaction انجام شود.
اگر این تراکنش در رابط کیف پول یا مرورگر بلاکچین نمایش داده شود، آدرس مهاجم نیز در میان سوابق تراکنشهای شما دیده خواهد شد.
حالا اگر در انتقال بعدی، بهجای دریافت آدرس از گیرنده به History مراجعه کنید و یکی از آدرسهای مشابه را کپی کنید، احتمال دارد آدرس کلاهبردار را بهجای مقصد واقعی انتخاب کنید.
به همین دلیل، آدرس پویزنینگ بیشتر از آنکه به شکستن امنیت بلاکچین وابسته باشد، از رفتار و اشتباه کاربر هنگام انتقال دارایی سوءاستفاده میکند.
چرا بررسی چند رقم اول و آخر آدرس کافی نیست؟
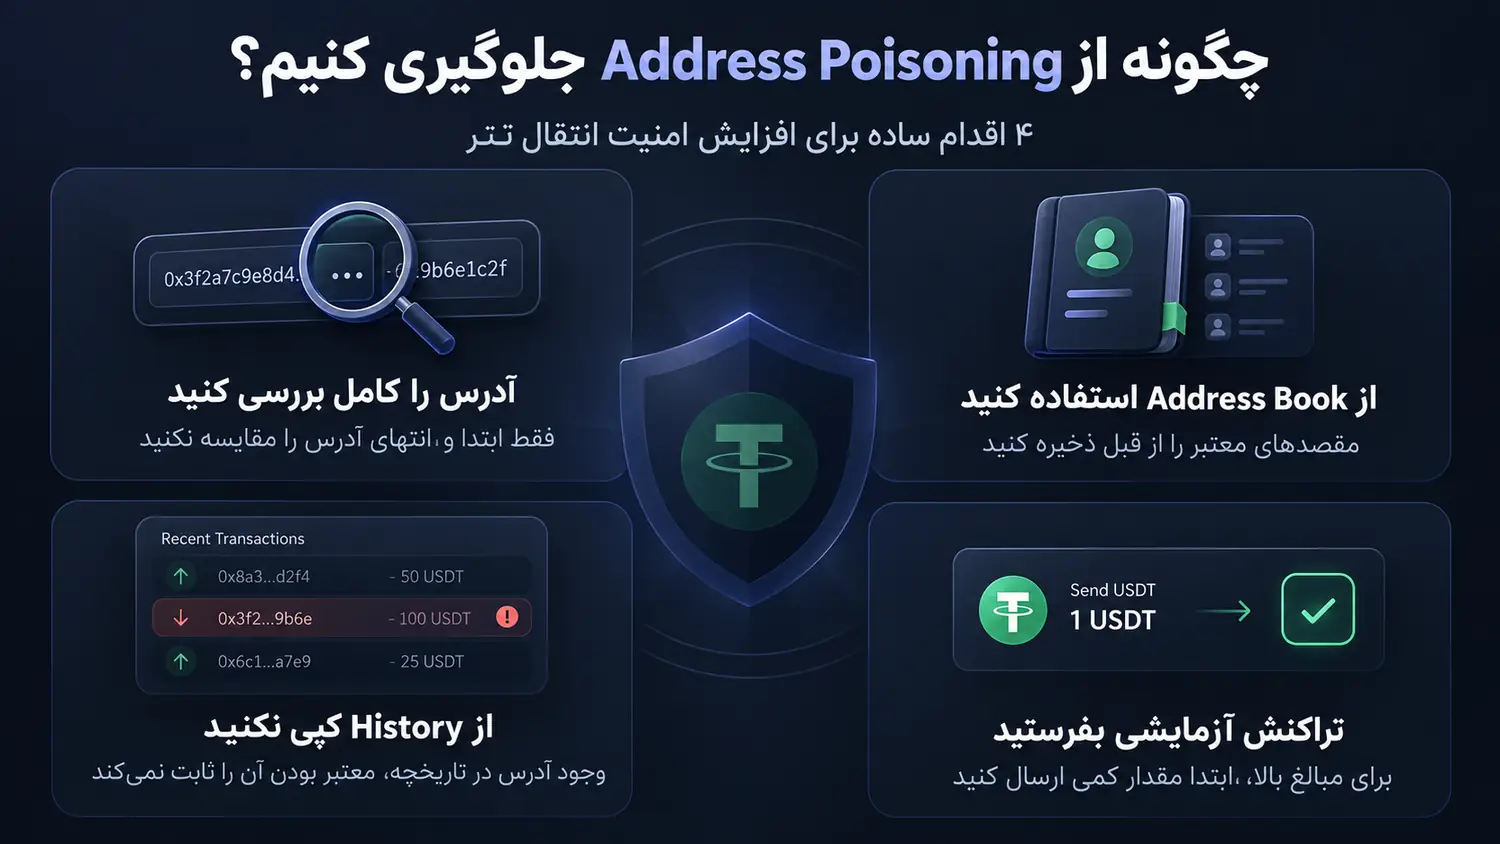
یکی از مهمترین نکات برای جلوگیری از Address Poisoning این است که فقط چند کاراکتر اول و آخر آدرس را بررسی نکنید. مهاجم میتواند آدرسی پیدا یا ایجاد کند که ابتدا و انتهای آن بسیار شبیه آدرس واقعی باشد، در حالی که بخش میانی کاملا متفاوت است.
این مسئله زمانی خطرناکتر میشود که کیف پول یا صرافی، آدرس را بهصورت کوتاهشده نمایش دهد و بخش بزرگی از کاراکترهای میانی در صفحه دیده نشوند.
بنابراین قبل از انتقال تتر، آدرس مقصد را با منبع معتبری که از گیرنده دریافت کردهاید مقایسه کنید و فقط به ظاهر آدرس در تاریخچه تراکنشها اعتماد نکنید.
«همیشه پیش از ارسال، آدرس مقصد را بررسی کنید؛ بهخصوص در تراکنشهای با مبلغ بالا. فقط ابتدا و انتهای آدرس را نبینید و کاراکترهای میانی را نیز با دقت تطبیق دهید.»
ترجمه از راهنمای MetaMask
تراکنش صفر یا Zero-value Transaction چه نقشی در مسمومیت آدرس دارد؟
یکی از روشهایی که ممکن است در حمله مسمومیت آدرس استفاده شود، ایجاد تراکنش صفر یا Zero-value Transaction است. در چنین تراکنشی ممکن است هیچ مقدار واقعی از توکن منتقل نشود، اما رکوردی در اطلاعات تراکنشهای بلاکچین ایجاد شود.
هدف مهاجم این است که آدرس جعلی در میان سوابق تراکنشهای حساب شما ظاهر شود. اگر بعدا برای پیدا کردن آدرس مقصد قبلی به Transaction History مراجعه کنید، ممکن است این آدرس را با گیرنده واقعی اشتباه بگیرید.
برای مثال، ممکن است یک تراکنش با مقدار صفر USDT مشاهده کنید که آدرس آن از نظر چند کاراکتر به یکی از آدرسهای آشنای شما شباهت زیادی دارد.
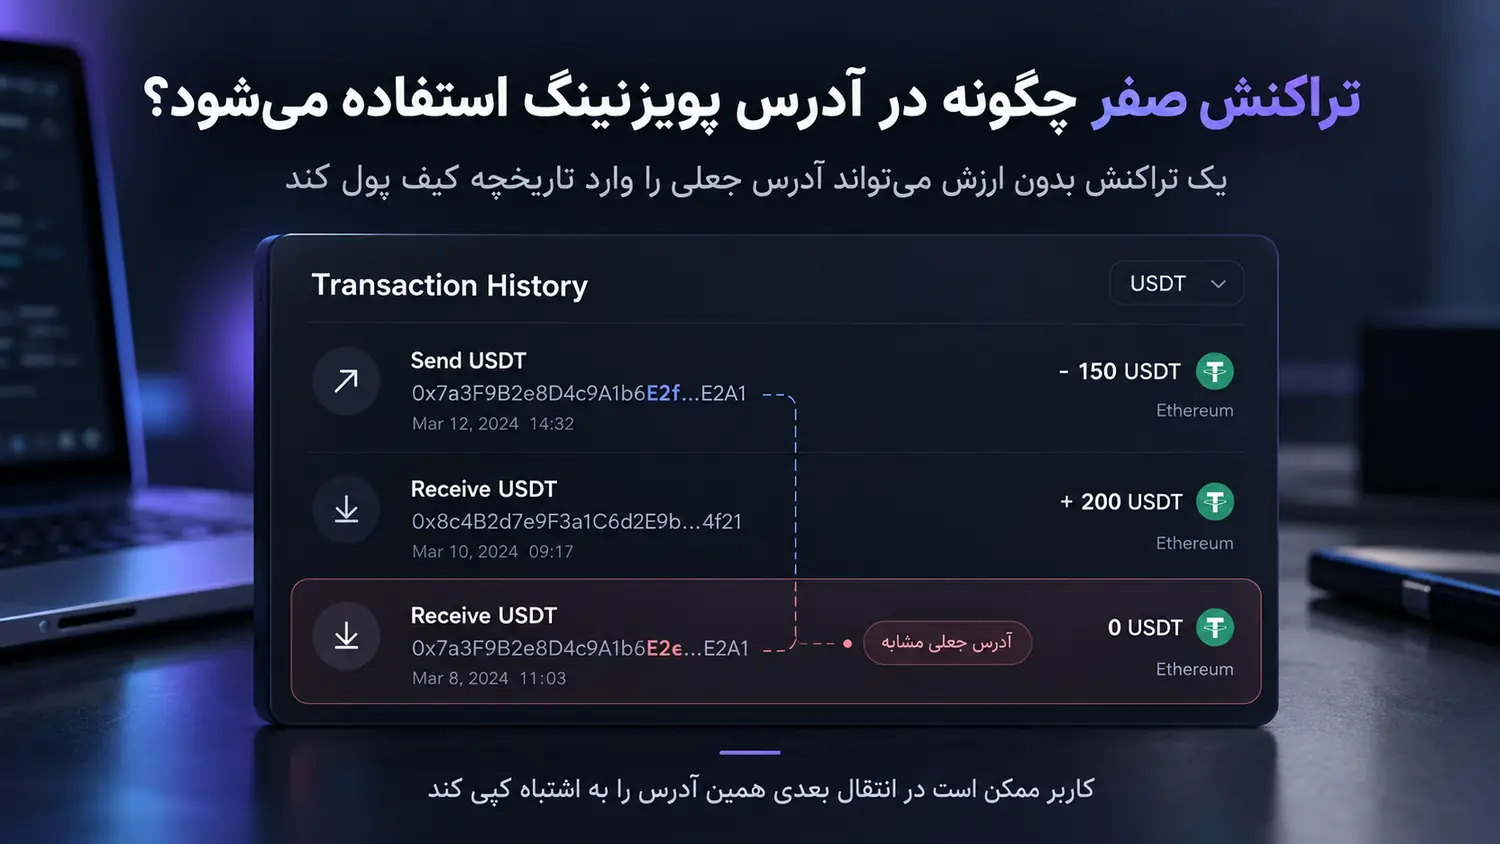
البته مشاهده یک تراکنش صفر یا ناشناس بهتنهایی به معنی وقوع حمله آدرس پویزنینگ نیست. نحوه نمایش چنین تراکنشهایی نیز میتواند به شبکه، مرورگر بلاکچین و کیف پول مورد استفاده بستگی داشته باشد.
اگر میخواهید درباره جزئیات فنی این روش بیشتر بدانید، مقاله Address Poisoning Attacks نیز نمونههای مرتبط با تراکنشهای کمارزش و Zero-value را بررسی کرده است.
مسمومیت آدرس در انتقال تتر چگونه اتفاق میافتد؟
مسمومیت آدرس در انتقال تتر معمولا زمانی خطرناک میشود که بخواهید دوباره برای کیف پولی USDT ارسال کنید که قبلا با آن تراکنش داشتهاید.
فرض کنید چند روز قبل مقداری تتر برای دوست یا همکار خود ارسال کردهاید. حالا میخواهید دوباره به همان کیف پول تتر بفرستید. بهجای اینکه آدرس مقصد را دوباره از گیرنده دریافت کنید، وارد تاریخچه تراکنشها میشوید و آدرسی را که ظاهرا همان مقصد قبلی است کپی میکنید.
اگر مهاجم قبلا یک آدرس مشابه ایجاد کرده و آن را با استفاده از یک تراکنش وارد History کرده باشد، ممکن است بدون بررسی کامل آدرس جعلی را انتخاب کنید.
در این شرایط USDT بهجای کیف پول گیرنده اصلی به کیف پول کلاهبردار ارسال میشود. این همان سناریویی است که در بسیاری از نمونههای کلاهبرداری Address Poisoning رخ میدهد.
این حمله میتواند هنگام انتقال USDT روی شبکههای مختلف رخ دهد و نحوه اجرای آن در همه بلاکچینها لزوما یکسان نیست. اگر درباره تفاوت TRC20، ERC20، BEP20 و سایر بسترهای USDT مطمئن نیستید، راهنمای تفاوت شبکههای تتر میتواند به انتخاب صحیح شبکه انتقال کمک کند.
تراکنشهای تایید و نهاییشده بلاکچینی معمولا برگشتپذیر نیستند. بنابراین اگر تتر به آدرس کلاهبردار برسد، پس گرفتن آن میتواند بسیار دشوار یا در بسیاری از موارد غیرممکن باشد.
چگونه آدرس جعلی کیف پول را تشخیص دهیم؟
تشخیص آدرس جعلی کیف پول همیشه ساده نیست، زیرا هدف مهاجم دقیقا این است که آدرس برای شما آشنا به نظر برسد. با این حال، چند نشانه میتواند احتمال گرفتارشدن در Address Poisoning را کاهش دهد.
- فقط ابتدا و انتهای آدرس را بررسی نکنید: شباهت چند کاراکتر به معنی یکسان بودن دو آدرس نیست.
- به تراکنشهای ناشناس دقت کنید: انتقالهای صفر یا بسیار کوچک که انتظار دریافت آنها را نداشتهاید نیاز به بررسی بیشتری دارند.
- آدرس را از خود گیرنده دریافت کنید: Transaction History منبع مناسبی برای تایید مالک واقعی یک آدرس نیست.
- Address Book را بررسی کنید: اگر آدرس مقصد را قبلا ذخیره کردهاید، مطمئن شوید همان نسخه تاییدشده اولیه است.
وجود یک آدرس در تاریخچه تراکنشهای کیف پول هیچ تضمینی درباره معتبر بودن صاحب آن ایجاد نمیکند. برای همین، آدرس مقصد باید با یک منبع مستقل و قابلاعتماد تطبیق داده شود.
روشهای جلوگیری از Address Poisoning
برای جلوگیری از مسمومیت آدرس یا آدرس پویزنینگ لازم نیست ابزار پیچیدهای داشته باشید. مهمترین اصل این است که آدرس مقصد را پیش از تایید تراکنش از یک منبع معتبر دریافت و مستقل از تاریخچه تراکنشها بررسی کنید.
استفاده از Address Book
بعضی کیف پولها و صرافیها قابلیتی با عنوان Address Book یا دفترچه آدرس ارائه میکنند. اگر به یک مقصد مشخص بهطور مرتب تتر ارسال میکنید، میتوانید بعد از تایید مالکیت و صحت آن، آدرس را در این بخش ذخیره کنید.
در این صورت برای انتقالهای بعدی نیازی نیست هر بار سراغ تاریخچه تراکنشها بروید و یک آدرس را از میان سوابق قبلی کپی کنید.
البته قبل از ذخیرهکردن آدرس نیز باید مطمئن شوید همان آدرس واقعی و معتبر گیرنده را در Address Book ثبت کردهاید.
بررسی کامل آدرس مقصد
پیش از تایید انتقال، آدرس مقصد را با آدرس اصلی مقایسه کنید. اگر کیف پول آدرس را بهصورت کوتاهشده نمایش میدهد، جزئیات تراکنش را باز کنید و نسخه کامل آدرس را بررسی کنید.
اگر حتی یک کاراکتر با آدرسی که از گیرنده دریافت کردهاید تفاوت دارد، تراکنش را تایید نکنید تا علت اختلاف مشخص شود.
از Transaction History بهعنوان دفترچه آدرس استفاده نکنید
یکی از مهمترین عادتهایی که باید برای افزایش امنیت انتقال تتر تغییر دهید، کپیکردن آدرس مقصد از تاریخچه تراکنشهاست.
Transaction History برای نمایش سوابق تراکنش طراحی شده است و حضور یک آدرس در آن به معنی معتبر بودن مقصد نیست. حمله مسموم کردن آدرس دقیقا از همین اعتماد سوءاستفاده میکند.
برای مقصدهای پرتکرار، Address Book تاییدشده یا دریافت مستقیم آدرس از گیرنده گزینه مطمئنتری است.
ارسال تراکنش آزمایشی
اگر قصد انتقال مقدار زیادی تتر را دارید، بهتر است ابتدا مبلغ کمتری را بهصورت آزمایشی ارسال کنید و از گیرنده بخواهید دریافت آن را تایید کند.
بااینحال، تراکنش آزمایشی بهتنهایی مانع Address Poisoning نمیشود. اگر از ابتدا آدرس کلاهبردار را انتخاب کرده باشید، مبلغ آزمایشی نیز به همان آدرس ارسال خواهد شد.
بنابراین ترتیب صحیح این است: ابتدا آدرس را از یک منبع معتبر تایید کنید و سپس، بهخصوص برای انتقالهای بزرگ، تراکنش آزمایشی انجام دهید.
تایید آدرس هنگام استفاده از کیف پول سختافزاری
اگر از Hardware Wallet استفاده میکنید، اطلاعات تراکنش و آدرس مقصدی را که روی نمایشگر دستگاه نشان داده میشود نیز پیش از تایید نهایی بررسی کنید.
کیف پول سختافزاری میتواند لایه امنیتی بیشتری برای حفاظت از کلید خصوصی و تایید تراکنش ایجاد کند. اگر با نحوه استفاده از این نوع ولتها آشنا نیستید، راهنمای استفاده از کیف پول سختافزاری برای نگهداری تتر را مطالعه کنید.
اگر تتر را به آدرس کلاهبردار فرستادیم چه کنیم؟
اگر به دلیل Address Poisoning یا حمله مسمومیت آدرس تتر را به آدرس جعلی ارسال کردهاید، اولین اقدام بررسی وضعیت دقیق تراکنش است.
شناسه تراکنش یا TXID را از کیف پول یا صرافی دریافت کنید و آن را در مرورگر بلاکچین مربوط به همان شبکه جستوجو کنید. آدرس گیرنده، مقدار USDT، وضعیت تراکنش و زمان ثبت آن را بررسی کنید.
اگر انتقال روی اتریوم انجام شده است، راهنمای آموزش Etherscan تتر به شما کمک میکند TXID، آدرس گیرنده و وضعیت تراکنش را دقیقتر بررسی کنید.
اگر تراکنش هنوز Pending است، بررسی کنید آیا کیف پول و شبکه موردنظر در آن شرایط امکان لغو یا جایگزینی تراکنش را فراهم میکنند یا خیر. این قابلیت در همه شبکهها و تمام وضعیتها وجود ندارد.
اگر تراکنش تایید و نهایی شده است، تمام اطلاعات مربوط به آن، از جمله TXID، آدرس مقصد، مقدار USDT و زمان انتقال را ذخیره کنید.
موضوع را میتوانید به پشتیبانی کیف پول یا صرافی مبدأ گزارش دهید. اگر شواهدی وجود دارد که آدرس مقصد متعلق به یک صرافی یا سرویس متمرکز است، ارائه اطلاعات تراکنش به پشتیبانی آن سرویس نیز میتواند بخشی از فرایند پیگیری باشد.
هیچ فردی نمیتواند با داشتن Seed Phrase یا Private Key شما تراکنش تاییدشده را جادویی برگرداند. به افرادی که در شبکههای اجتماعی یا پیامرسانها در ازای دریافت پول، عبارت بازیابی یا اطلاعات خصوصی کیف پول وعده بازیابی دارایی را میدهند اعتماد نکنید؛ این پیشنهاد میتواند آغاز یک کلاهبرداری دیگر باشد.
تفاوت Address Poisoning با Dusting Attack چیست؟
Address Poisoning و Dusting Attack ممکن است در ظاهر شبیه یکدیگر باشند، زیرا هر دو میتوانند با تراکنشهای کوچک یا ناشناس در کیف پول همراه شوند؛ اما هدف آنها یکسان نیست.
در مسمومیت آدرس، هدف اصلی مهاجم این است که یک آدرس جعلی وارد تاریخچه تراکنش شما شود تا هنگام انتقال بعدی، آن را با مقصد واقعی اشتباه بگیرید.
در Dusting Attack معمولا مقدار بسیار کمی ارز دیجیتال به تعدادی آدرس ارسال میشود و هدف میتواند بررسی ارتباط میان آدرسها و تحلیل فعالیت آنها باشد.
بنابراین تفاوت اصلی این دو حمله در هدف آنهاست: آدرس پویزنینگ روی فریب کاربر هنگام انتخاب آدرس مقصد تمرکز دارد، در حالی که Dusting میتواند با اهداف ردیابی و تحلیل فعالیت کیف پول انجام شود.
چگونه از مسمومیت آدرس جلوگیری کنیم؟
اگر بخواهیم بهطور خلاصه پاسخ دهیم Address Poisoning چیست، مسمومیت آدرس نوعی کلاهبرداری ارز دیجیتال است که در آن مهاجم آدرسی شبیه مقصد واقعی را وارد تاریخچه تراکنشهای کاربر میکند و امیدوار است قربانی در انتقال بعدی همان آدرس جعلی را کپی کند.
مهمترین راه جلوگیری از Address Poisoning این است که آدرس مقصد را از یک منبع معتبر دریافت کنید، فقط به چند کاراکتر اول و آخر اعتماد نکنید و از تاریخچه تراکنشها بهعنوان دفترچه آدرس استفاده نکنید.
برای مقصدهای پرتکرار، استفاده از Address Book تاییدشده مفید است و در انتقال مبالغ بالا نیز میتوانید پس از بررسی مستقل آدرس، ابتدا یک تراکنش آزمایشی انجام دهید.
علاوه بر بررسی مقصد، منبع تهیه USDT هم اهمیت دارد. اگر قصد تهیه دارایی برای انتقال یا نگهداری دارید، خرید تتر تمیز از یک منبع معتبر میتواند ریسک دریافت تتر با سابقه تراکنش مشکوک یا ارتباط با آدرسهای پرریسک را کاهش دهد.
در نهایت، مهمترین اصل برای افزایش امنیت انتقال تتر این است که هیچ آدرسی را فقط به این دلیل که در Transaction History دیدهاید معتبر فرض نکنید.

دیدگاه کاربران
تجربه یا پرسش خود را با دیگر کاربران به اشتراک بگذارید.
هنوز دیدگاهی ثبت نشده؛ اولین نفر باشید.